
NIS 2 au vote : préparez les preuves de cybersécurité que vos clients vont exiger
En bref : la transposition de la directive NIS 2 sera votée à l'Assemblée nationale demain, 17 novembre. Près de 15 000 organisations françaises, contre quelques centaines jusqu'ici, devront maîtriser leur risque cyber, y compris chez leurs fournisseurs. Vos clients concernés vont donc examiner vos pratiques. Repérez ceux qui entrent dans le champ, réunissez trois preuves simples et vérifiez votre propre statut avant la publication des décrets.
Ce qui se passe
Le lundi 9 novembre 2026, l'Assemblée nationale a ouvert la discussion en séance publique du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, dit loi Résilience. Ce texte transpose la directive européenne NIS 2. La France devait le faire avant le 17 octobre 2024. Le Sénat l'avait adopté en mars 2025.
Les députés ont terminé l'examen le 10 novembre. Le vote solennel est fixé au mardi 17 novembre. Une commission mixte paritaire devra ensuite accorder les versions des deux chambres, puis des décrets préciseront l'application. Il s'agit donc encore d'un projet de loi : le périmètre peut évoluer.
Le changement d'échelle, lui, est acquis. Le nombre de secteurs couverts passe de 6 à 18. Ils comprennent notamment l'énergie, les transports, la santé et les télécommunications, ainsi que les régions, les départements et les communes de plus de 30 000 habitants. Le nombre d'organisations concernées passe de quelques centaines à près de 15 000 selon Le Monde Informatique. La ministre chargée du numérique parle, elle, de 18 000 à 20 000 organisations. De nombreuses PME et ETI en font partie.
Les obligations portent sur la gestion des risques : analyse de risques, gestion des incidents, continuité d'activité, sécurité de la chaîne d'approvisionnement, authentification multifacteur. Un incident important devra être signalé en trois temps : alerte sous 24 heures, notification sous 72 heures, rapport final sous un mois. Les dirigeants devront s'impliquer davantage dans le suivi de ces mesures. Les amendes peuvent atteindre 10 millions d'euros ou 2 % du chiffre d'affaires mondial pour les entités essentielles, et 7 millions ou 1,4 % pour les entités importantes. L'ANSSI vise une mise en conformité d'ici la fin de 2028, avec des contrôles progressifs.
Ce que cela change pour une PME ou une ETI
La conséquence directe dépasse les entreprises visées par la loi. Chaque entité concernée doit sécuriser sa chaîne d'approvisionnement. Si vous fournissez un hôpital, un transporteur, un énergéticien ou une collectivité, vous faites partie de son risque. Le rapport de force se déplace vers ces donneurs d'ordre. Ils devront obtenir des garanties de leurs fournisseurs et auront intérêt à garder ceux qui répondent vite. Le délai de 24 heures en est le meilleur exemple : un client qui doit donner l'alerte sous 24 heures ne peut pas apprendre votre incident trois jours plus tard.
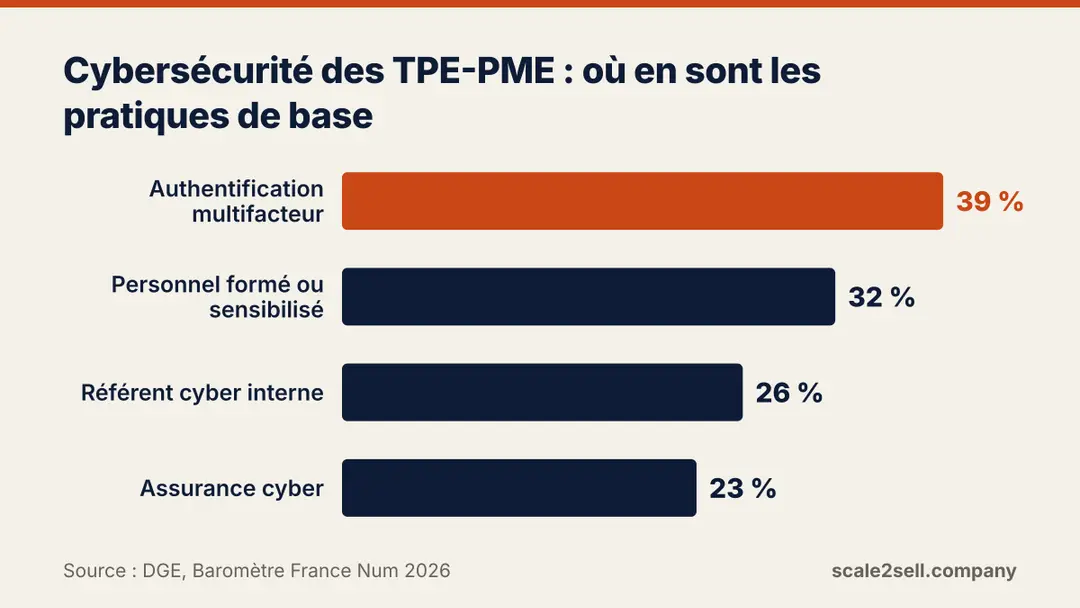
Or la plupart des PME ne peuvent pas encore fournir ces garanties. Selon le Baromètre France Num 2026 de la DGE, 39 % des TPE et PME ont subi au moins un incident de cybersécurité en douze mois. Seules 39 % utilisent l'authentification multifacteur, 32 % forment ou sensibilisent leur personnel, 26 % ont un référent interne et 23 % sont assurées contre le risque cyber. Selon le rapport Hiscox 2026, une cyberattaque coûte en moyenne environ 45 900 euros à une PME française qui en est victime.
Aucune source ne mesure encore combien de PME recevront des demandes de leurs clients. Vous pouvez le mesurer chez vous : calculez la part de votre chiffre d'affaires réalisée avec des clients des 18 secteurs ou des collectivités visées. Elle indique à quel point le sujet touche vos ventes.
Ce que vous pouvez y gagner : un fournisseur qui répond en quelques jours au questionnaire de sécurité d'un client garde son référencement. Un concurrent qui ne sait pas répondre devient, lui, un fournisseur à remplacer. Vous évitez aussi de subir un audit par client, en préparant une seule fois des preuves réutilisables. Et vous réduisez un risque qui coûte en moyenne 45 900 euros par attaque. Si votre entreprise est elle-même dans le champ, commencer maintenant permet d'étaler l'effort jusqu'à fin 2028 au lieu de tout faire juste avant les contrôles.
Deux nuances. Le texte peut encore changer en commission mixte paritaire, notamment sur le périmètre. Et le calendrier de l'ANSSI laisse du temps. Mais pour être prêts fin 2028, vos clients devront avoir traité le cas de leurs fournisseurs avant : leurs demandes arriveront plus tôt que leurs propres contrôles. Le mécanisme est le même que pour les questionnaires RSE que vos clients vous adressent.
|
Votre situation |
Ce qui change |
Point d'attention |
|---|---|---|
|
Entité importante (secteur et taille dans le champ) |
Mesures de gestion des risques, alerte sous 24 heures, contrôles a posteriori |
Amende jusqu'à 7 M€ ou 1,4 % du chiffre d'affaires mondial |
|
Entité essentielle |
Mêmes mesures, audits de l'ANSSI |
Amende jusqu'à 10 M€ ou 2 % du chiffre d'affaires mondial |
|
Fournisseur d'une entité concernée |
Exigences répercutées par le client au titre de sa chaîne d'approvisionnement |
Seules 39 % des TPE-PME utilisent l'authentification multifacteur |
|
Éditeur de logiciels |
Les députés ont refusé de classer tous les éditeurs parmi les entités essentielles |
Statut à revérifier après la commission mixte paritaire |
Ce que vous pouvez faire maintenant
- Listez vos clients dans le champ. Repérez ceux des 18 secteurs et les collectivités visées, et chiffrez leur poids dans votre chiffre d'affaires. Si un ou deux d'entre eux pèsent lourd, le sujet devient commercial : relisez notre article sur la dépendance à quelques clients.
- Réunissez trois preuves avant leurs revues fournisseurs. L'authentification multifacteur sur les messageries et les accès à distance. Des sauvegardes testées, avec la date du dernier test de restauration. Une procédure d'alerte écrite qui précise qui prévient le client, et dans quel délai, pour qu'il puisse tenir ses 24 heures. Notre guide pour gérer une fuite de données ou un incident de cybersécurité vous aide à la rédiger.
- Vérifiez votre propre statut sans attendre la loi définitive. Les critères de secteur et de taille viennent de la directive. Si vous êtes dans le champ, préparez votre enregistrement auprès de l'ANSSI pour être prêt à la publication des décrets, et reliez ce chantier à votre plan de continuité d'activité.
- Nommez un responsable et inscrivez le sujet au comité de direction. Le texte demande aux dirigeants de suivre eux-mêmes ces mesures, et seules 26 % des TPE-PME ont un référent interne. Un point trimestriel suffit pour suivre les demandes des clients et l'avancement.
Ce que nous en retenons
Ce fait concerne l'étape Développer. Pour beaucoup de PME, le prochain cap passe par de grands comptes, des établissements de santé ou des collectivités. Avec NIS 2, pouvoir prouver sa sécurité devient une condition pour accéder à ces marchés, au même titre que le prix ou le délai. Le sujet relève donc de votre plan de croissance, pas seulement de votre informatique. Pour mesurer l'effet d'un texte sur votre activité, la méthode est décrite dans notre article évaluer l'impact des changements réglementaires.
Si vous n'avez pas de responsable technique en interne, une direction technique à temps partagé peut mettre en place et documenter ces preuves, puis répondre aux questionnaires de vos clients. Pour repérer d'abord vos points faibles, un audit et diagnostic examine l'entreprise sous cinq angles.
Développer votre entreprise · Direction technique externalisée · Audit et diagnostic · Échanger 15 minutes
NIS 2 fait passer de quelques centaines à près de 15 000 les organisations tenues de maîtriser leur risque cyber, et celui de leurs fournisseurs. Même hors du champ de la loi, une PME qui livre ces organisations devra montrer des preuves. Les réunir maintenant protège vos contrats et étale l'effort jusqu'à 2028.
Cet article relève de l’étape « Développer ». Et vous, où en êtes-vous ?
Selon le moment que vous traversez, voici par où commencer — et l'accompagnement qui vous correspond.
Développer
Votre croissance n'attend pas un plan parfait. Elle attend une direction.
Découvrir → →Structurer
Vous avez grandi. Votre organisation, pas encore.
Découvrir → →Respirer
Vous dirigez tout. Sauf votre agenda.
Découvrir → →Céder
Vendre, c’est un projet. Pas demain, mais pas dans 10 ans non plus.
Découvrir → →À lire aussi
- Questionnaires RSE de vos clients : ce que le plafond européen change pour 2027
- Gouvernance PME ETI : Structurer la gouvernance de la donnée et de l’IT pour sécuriser la croissance et préparer la cession
- Construire un plan de continuité d'activité efficace : l’accompagnement stratégique PME pour anticiper les crises
- PME trop dépendante de quelques clients : la bombe à retardement que beaucoup découvriront trop tard
- Comment gérer une fuite de données ou un incident de cybersécurité ?
- Comment évaluer l'impact des changements réglementaires sur mon activité ?
L'article du jour
Recevez chaque matin un article pour décider juste
Un article par jour ouvré, à 11 h : ce qui change pour les PME et ETI, et ce que vous pouvez faire maintenant. Désinscription en un clic.
Votre adresse sert uniquement à l'envoi de la newsletter. Politique de confidentialité
15 minutes. Vous repartez au moins avec votre prochaine étape.
Un échange de dirigeant à dirigeant. Sans engagement, sans baratin.
Je prends rendez-vous →je vous attends.